Quản trị định danh tập trung SSO IAM tập đoàn đa ngành

Chuẩn hóa API và kiến trúc hướng sự kiện thời gian thực
9 November, 2026
Chuẩn hóa danh mục dùng chung (Single Source of Truth) tập đoàn
10 November, 2026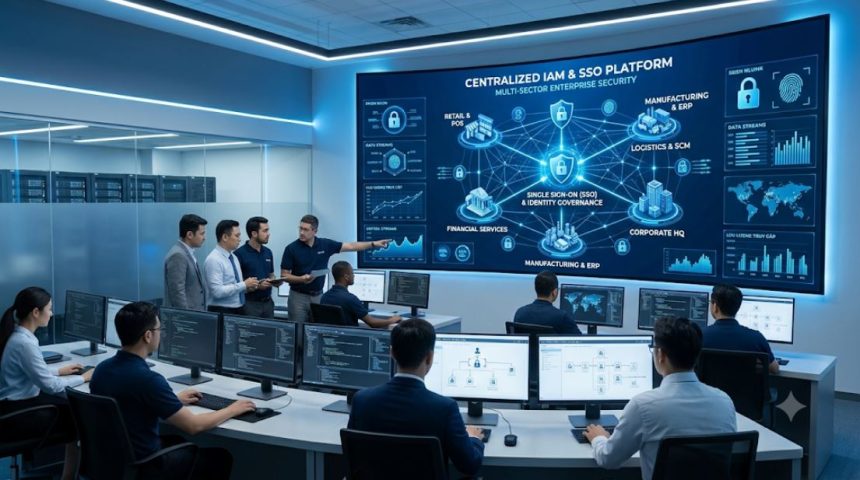
Last updated on 10 November, 2026
Triển khai hệ thống quản trị định danh tập trung SSO IAM tập đoàn đa ngành đang trở thành nhiệm vụ nền tảng cấp thiết cho các tổng công ty sở hữu hệ sinh thái kinh doanh phức hợp. Khi quy mô tổ chức mở rộng sang nhiều lĩnh vực như bất động sản, bán lẻ, tài chính, logistics hay sản xuất, số lượng ứng dụng phần mềm nghiệp vụ tăng theo cấp số nhân. Việc phân mảnh dữ liệu người dùng, lỗ hổng bảo mật và sự quá tải của bộ phận IT đòi hỏi một cấu trúc bảo mật danh tính thống nhất. Bài viết dưới đây phân tích chuyên sâu về kiến trúc, lợi ích và lộ trình triển khai mô hình quản trị định danh hiện đại dành riêng cho các tập đoàn đa lĩnh vực.
Thực trạng quản lý người dùng tại các tập đoàn đa lĩnh vực
Mô hình tập đoàn đa ngành thường bao gồm công ty mẹ đóng vai trò hoạch định chiến lược và hàng loạt công ty con hoạt động độc lập theo từng mảng kinh doanh. Mỗi đơn vị thành viên thường tự đầu tư hoặc vận hành các hệ thống đặc thù:
- Khối bán lẻ sử dụng hệ thống POS, CRM quản lý hàng triệu khách hàng và nhân viên ca kíp.
- Khối tài chính – ngân hàng phụ thuộc vào core banking, cổng thanh toán với tiêu chuẩn an toàn thông tin nghiêm ngặt.
- Khối sản xuất và logistics vận hành các giải pháp ERP, WMS, SCM liên tục 24/7.
- Công ty mẹ sử dụng các nền tảng báo cáo tài chính hợp nhất, quản trị nhân sự tổng thể (HRM) và điều hành tập trung.
Sự đa dạng này tạo nên hiện tượng các “ốc đảo dữ liệu” (data silos). Mỗi nhân sự khi luân chuyển phòng ban hoặc làm việc liên đơn vị phải ghi nhớ hàng chục tài khoản khác nhau. Đội ngũ IT tốn hàng trăm giờ mỗi tháng chỉ để cấp phát tài khoản, phân quyền thủ công hoặc xử lý yêu cầu đặt lại mật khẩu. Tình trạng này không chỉ làm giảm năng suất lao động mà còn tạo ra nhiều tài khoản “rác”, tài khoản “ma” không được thu hồi kịp thời khi nhân viên nghỉ việc, mở đường cho các cuộc tấn công đánh cắp dữ liệu nội bộ.
Khái niệm và bản chất của kiến trúc SSO và IAM
Để xử lý bài toán này, các doanh nghiệp thường kết hợp hai trụ cột bảo mật cốt lõi:
- IAM (Identity and Access Management): Theo định nghĩa chuyên sâu trên Wikipedia về Quản trị định danh và truy cập, IAM là khuôn khổ bao gồm các chính sách, quy trình kinh doanh và công cụ công nghệ cho phép các tổ chức quản lý danh tính số cũng như kiểm soát quyền truy cập của người dùng đối với các tài nguyên thông tin quan trọng.
- SSO (Single Sign-On): Là cơ chế xác thực cho phép người dùng chỉ cần đăng nhập một lần duy nhất với một tập hợp thông tin xác thực để truy cập vào nhiều ứng dụng, dịch vụ liên kết khác nhau trong cùng một hệ thống mà không cần đăng nhập lại.
Trong một bức tranh tổng thể, IAM đóng vai trò là “bộ não” quản lý toàn bộ vòng đời danh tính (tạo mới, xác thực, phân quyền, kiểm toán, thu hồi quyền), còn SSO là “cánh cổng giao tiếp” mang lại trải nghiệm mượt mà, tiện lợi cho người dùng cuối.
Lợi ích của quản trị định danh tập trung SSO IAM tập đoàn đa ngành
Ứng dụng mô hình định danh hợp nhất mang lại những giá trị vượt trội cả về mặt an ninh mạng lẫn hiệu quả kinh tế cho quy mô tập đoàn:
- Tăng cường năng lực bảo mật và giảm thiểu bề mặt tấn công: Khi danh tính được gom về một trung tâm quản lý duy nhất, tổ chức có thể thiết lập hàng rào phòng thủ đa lớp đồng bộ như xác thực đa yếu tố (MFA), chính sách mật khẩu mạnh, cùng cơ chế xác thực thích ứng dựa trên rủi ro (Risk-based Authentication).
- Trải nghiệm làm việc liền mạch cho nhân sự toàn hệ thống: Cán bộ nhân viên dễ dàng truy cập vào toàn bộ công cụ làm việc được cấp phép chỉ sau một lần đăng nhập. Việc chuyển đổi giữa các nền tảng nội bộ diễn ra tức thì, không bị gián đoạn.
- Tối ưu hóa chi phí vận hành cho phòng công nghệ: Đội ngũ IT giảm tải tới 70% các tác vụ hỗ trợ liên quan đến quên mật khẩu hay mở khóa tài khoản, qua đó tập trung nguồn lực vào các sáng kiến công nghệ tạo ra giá trị cao hơn.
- Tuân thủ chặt chẽ các chuẩn mực pháp lý và kiểm toán quốc tế: Hệ thống lưu trữ tập trung toàn bộ nhật ký (log) truy cập, hỗ trợ đắc lực cho công tác kiểm toán nội bộ cũng như đáp ứng các tiêu chuẩn khắt khe như ISO/IEC 27001 hay GDPR.
- Đẩy nhanh tiến độ sáp nhập và mở rộng (M&A): Khi tập đoàn mua lại hoặc thành lập thêm đơn vị kinh doanh mới, hệ sinh thái IAM tập trung cho phép tích hợp dữ liệu người dùng của đơn vị mới vào hạ tầng chung một cách nhanh chóng và bảo mật.
Tiêu chuẩn kỹ thuật trong quản trị định danh tập trung SSO IAM tập đoàn đa ngành
Việc kết nối các ứng dụng đa dạng từ nền tảng đám mây (Cloud) đến máy chủ đặt tại chỗ (On-premises) đòi hỏi hệ thống phải hỗ trợ các giao thức chuẩn mở quốc tế:
- SAML 2.0 (Security Assertion Markup Language): Tiêu chuẩn dựa trên định dạng XML, thường dùng trong việc tích hợp SSO giữa các ứng dụng doanh nghiệp lớn và các nhà cung cấp dịch vụ bên ngoài.
- OAuth 2.0 & OIDC (OpenID Connect): Giao thức hiện đại dựa trên định dạng JSON/RESTful, rất phổ biến cho các ứng dụng di động, web hiện đại và tích hợp API.
- SCIM (System for Cross-domain Identity Management): Giao thức mở giúp tự động hóa việc đồng bộ hóa dữ liệu người dùng (tạo mới, cập nhật, xóa) giữa hệ thống nhân sự trung tâm và các ứng dụng vệ tinh.
- LDAP / Active Directory: Giao thức kết nối truyền thống vẫn đang phục vụ việc xác thực cho hạ tầng mạng nội bộ, máy chủ và máy trạm nhân viên.
Nhiều tập đoàn công nghệ lớn trên thế giới như Microsoft với giải pháp Microsoft Entra ID hay Okta đã phát triển các bộ giải pháp chuyên biệt dựa trên các tiêu chuẩn mở này nhằm giúp các tổng công ty kiểm soát danh tính linh hoạt trên môi trường đa đám mây (multi-cloud).
Mô hình tính toán hiệu quả đầu tư hệ thống SSO IAM
Để đánh giá tính khả thi tài chính trước khi đầu tư một dự án quản lý danh tính quy mô lớn, giám đốc công nghệ (CIO) và giám đốc tài chính (CFO) có thể lượng hóa thông qua bài toán hoàn vốn:
- Chi phí tiết kiệm hỗ trợ IT mỗi năm = Số lượng nhân viên * Tỷ lệ sự cố mật khẩu mỗi năm * Thời gian xử lý mỗi sự cố * Chi phí nhân công IT mỗi giờ
- Giá trị thời gian làm việc thu hồi mỗi năm = Số lượng nhân viên * Thời gian đăng nhập lặp lại tiết kiệm mỗi ngày * Số ngày làm việc mỗi năm * Chi phí nhân công trung bình mỗi giờ
- Tổng lợi ích tài chính hàng năm = Chi phí tiết kiệm hỗ trợ IT mỗi năm + Giá trị thời gian làm việc thu hồi mỗi năm + Chi phí rủi ro an ninh mạng được triệt tiêu
- Tỷ suất sinh lời của dự án = (Tổng lợi ích tài chính hàng năm – Tổng chi phí sở hữu giải pháp hàng năm) / Tổng chi phí sở hữu giải pháp hàng năm * 100%
Dự toán thực tế tại các tổ chức quy mô từ 5.000 đến 50.000 nhân sự cho thấy, hệ thống thường đạt điểm hòa vốn chỉ sau 12 đến 18 tháng vận hành chính thức nhờ việc cắt giảm triệt để các thao tác thủ công.
Lộ trình chuyển đổi số và triển khai định danh tập trung
Xây dựng hệ thống danh tính số không đơn thuần là cài đặt một phần mềm mà là quá trình tái cấu trúc quy trình phân quyền trên quy mô toàn tập đoàn. Đây là một cấu phần trọng yếu trong chiến lược chuyển đổi số tổng thể của doanh nghiệp:
- Đánh giá hiện trạng và chuẩn hóa nguồn dữ liệu gốc (Single Source of Truth): Xác định hệ thống quản trị nguồn nhân lực (Core HR) là nơi khởi tạo danh tính nhân sự chuẩn xác nhất. Lập danh mục toàn bộ ứng dụng, dịch vụ đang sử dụng ở tất cả công ty thành viên.
- Thiết lập mô hình điều khiển truy cập theo vai trò (RBAC) và theo thuộc tính (ABAC): Phân định ranh giới rõ ràng giữa quyền hạn cấp tập đoàn và quyền hạn riêng biệt tại từng đơn vị thành viên để đảm bảo tính tự chủ kinh doanh nhưng vẫn tuân thủ khung an ninh chung.
- Xây dựng kiến trúc Zero Trust: Chuyển đổi tư duy bảo mật từ “tin tưởng mạng nội bộ” sang “không tin tưởng bất kỳ ai, luôn luôn xác thực”. Mọi yêu cầu truy cập từ bất kỳ chi nhánh hay thiết bị nào đều phải được định danh và cấp quyền theo ngữ cảnh cụ thể.
- Triển khai thử nghiệm (Pilot) và nhân rộng: Bắt đầu tích hợp SSO cho các ứng dụng dùng chung toàn tập đoàn như hòm thư điện tử, mạng nội bộ, hệ thống họp trực tuyến trước khi mở rộng kết nối sâu vào các hệ thống chuyên ngành phức tạp như ERP hay CRM.
- Đào tạo, giám sát và tối ưu liên tục: Huấn luyện nhân viên về các thói quen bảo mật mới, đồng thời sử dụng các công cụ phân tích hành vi người dùng (UEBA) để phát hiện sớm các dấu hiệu truy cập bất thường.
Ứng dụng thành công giải pháp quản trị định danh tập trung SSO IAM tập đoàn đa ngành tạo nền tảng vững chắc giúp doanh nghiệp mở rộng quy mô kinh doanh không giới hạn mà không phải đánh đổi bằng sự rủi ro về an toàn thông tin. Mô hình này không chỉ giúp tối ưu hóa chi phí vận hành mà còn thiết lập một môi trường làm việc số chuyên nghiệp, an toàn và sẵn sàng cho những bước bứt phá tương lai.